Tư vấn chứng nhận PCI DSS
Dịch vụ tư vấn chứng nhận PCI DSS đồng hành cùng doanh nghiệp trong việc xây dựng, tối ưu và hoàn thiện hệ thống bảo mật dữ liệu thẻ thanh toán, đảm bảo tuân thủ các tiêu chuẩn khắt khe nhất từ Hội đồng PCI SSC.
PCI DSS · SOC 2 · ISO 27001 · HIPAA · CMMI
Cyber Services Việt Nam tư vấn, đánh giá và đồng hành cùng doanh nghiệp đạt chứng nhận an ninh mạng — đánh giá đúng, khắc phục nhanh, chứng nhận ngay lần đầu.
Được tin chọn bởi các doanh nghiệp hàng đầu Việt Nam



Dịch vụ
Từ đánh giá khoảng cách đến khi nhận chứng nhận — một đầu mối, một lộ trình, một đội ngũ chịu trách nhiệm.
Dịch vụ tư vấn chứng nhận PCI DSS đồng hành cùng doanh nghiệp trong việc xây dựng, tối ưu và hoàn thiện hệ thống bảo mật dữ liệu thẻ thanh toán, đảm bảo tuân thủ các tiêu chuẩn khắt khe nhất từ Hội đồng PCI SSC.
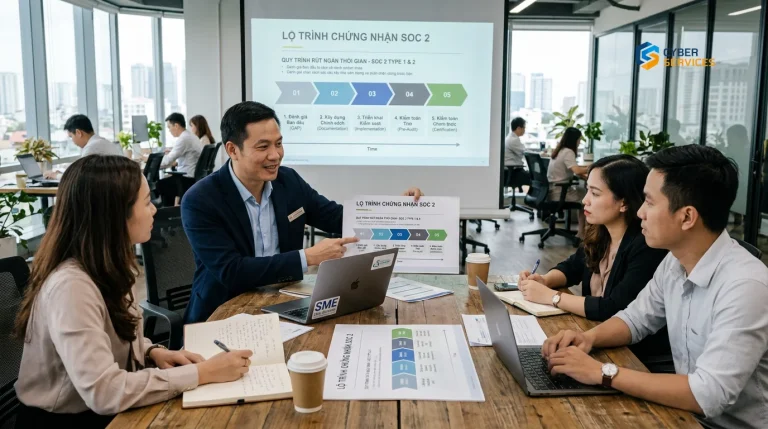
Dịch vụ tư vấn chứng nhận SOC 2 hỗ trợ doanh nghiệp xây dựng hệ thống kiểm soát an toàn thông tin và đạt được Báo cáo tuân thủ SOC 2 (Type I hoặc Type II) theo chuẩn của Hiệp hội Kế toán viên Công chứng Hoa Kỳ (AICPA), tập trung vào 5 nguyên tắc cốt lõi: An toàn, Sẵn sàng, Toàn vẹn xử lý, Bảo mật và Quyền riêng tư.
Dịch vụ tư vấn chứng nhận PCI 3DS giúp các tổ chức tham gia xử lý thanh toán trực tuyến (như ACS, DS, 3DSS) thiết lập và bảo vệ môi trường xác thực giao dịch thẻ vắng mặt (Card-Not-Present), đảm bảo tuân thủ tiêu chuẩn bảo mật chuyên biệt do Hội đồng PCI SSC ban hành.
Dịch vụ tư vấn chứng nhận ISO 42001 hỗ trợ doanh nghiệp xây dựng, áp dụng và duy trì Hệ thống Quản lý Trí tuệ Nhân tạo (AIMS - Artificial Intelligence Management System). Đây là tiêu chuẩn quốc tế đầu tiên hướng dẫn các tổ chức phát triển, cung cấp và ứng dụng AI một cách an toàn, minh bạch và có trách nhiệm.
Dịch vụ Tư vấn CMMI (Capability Maturity Model Integration) đồng hành cùng doanh nghiệp trong việc chuẩn hóa quy trình phát triển phần mềm và cung cấp dịch vụ CNTT. Tiêu chuẩn quốc tế này giúp tổ chức nâng cao năng lực quản lý, cải tiến quy trình liên tục và đạt được các Mức độ trưởng thành (Maturity Levels - từ Level 1 đến Level 5).
Dịch vụ tư vấn chứng nhận PCI Card Production giúp các tổ chức, nhà máy sản xuất và phát hành thẻ thanh toán tuân thủ nghiêm ngặt các tiêu chuẩn bảo mật của Hội đồng PCI SSC. Dịch vụ đảm bảo an toàn tuyệt đối cho phôi thẻ, quá trình cá nhân hóa dữ liệu (Logical Security) và môi trường sản xuất thực tế (Physical Security).

Về chúng tôi
Cyber Services Việt Nam là đối tác chuyên biệt về Tư vấn, Đánh giá và Hỗ trợ tuân thủ (GRC). Đội ngũ chuyên gia tư vấn và kiểm toán viên hệ thống thông tin của chúng tôi đã triển khai các khuôn khổ khắt khe như PCI, SOC, ISO, HIPAA, CMMI cùng các quy định bảo vệ dữ liệu cá nhân.
Bám sát tiêu chuẩn, khung pháp lý và yêu cầu của tổ chức đánh giá.
Cam kết NDA, dữ liệu dự án được mã hóa và phân quyền chặt chẽ.
Giải pháp phù hợp quy mô, văn hóa và hạ tầng của từng doanh nghiệp.
Hỗ trợ duy trì tuân thủ liên tục sau khi đạt chứng nhận.
Quy trình
Minh bạch ở từng giai đoạn — bạn luôn biết việc gì đang làm, ai phụ trách và khi nào hoàn thành.
Rà soát hạ tầng, ứng dụng, quy trình vận hành và tài liệu chính sách; xác định khoảng trống so với PCI DSS, SOC 2, ISO 27001 và quy định pháp luật.
Xây dựng lộ trình theo từng giai đoạn: việc có thể hoàn thành nhanh, hạng mục ưu tiên, ngân sách dự kiến và mốc thời gian rõ ràng.
Đồng hành cùng đội ngũ nội bộ: gia cố hệ thống, phân tách mạng, quản lý nhật ký, xây dựng chính sách và đào tạo nhận thức.
Kiểm định độc lập, rà soát định kỳ và tối ưu liên tục; chuẩn bị hồ sơ làm việc với chuyên gia đánh giá, đối tác, ngân hàng và cơ quan quản lý.
Nền tảng GRC độc quyền
Nền tảng GRC do Cyber Services phát triển giúp doanh nghiệp đánh giá hiện trạng, quản lý bằng chứng và theo dõi tuân thủ liên tục — thay cho hàng chục bảng tính và email rời rạc.
Bộ câu hỏi theo từng tiêu chuẩn, chấm điểm và chỉ ra hạng mục còn thiếu.
Một biện pháp kiểm soát đáp ứng đồng thời PCI, ISO, SOC 2, GDPR…
Kho bằng chứng tập trung, có phiên bản và nhắc hạn cập nhật.
Sổ đăng ký rủi ro, ma trận đánh giá và kế hoạch xử lý.
Thư viện chính sách mẫu, giao việc và xác nhận đã đọc.
Dashboard thời gian thực, xuất báo cáo sẵn sàng cho đánh giá viên.
Chứng nhận
Đồng hành cùng khách hàng đạt chứng nhận thông qua các tổ chức đánh giá được công nhận toàn cầu.

AICPA – SOC 2

CMMI-Cyber-Services

PCI SSC – Cyber Services

UAF – ISO
Sản phẩm
Giải pháp tự động giúp phát hiện và hỗ trợ khắc phục các lỗi bảo mật.
Nền tảng quản lý tập trung các quy trình tuân thủ PCI DSS, SOC 2, ISO và các tiêu chuẩn liên quan.
Nội dung đào tạo và kiểm tra nhận thức an toàn thông tin cho nhân viên trực tuyến.
Tin tức & góc nhìn
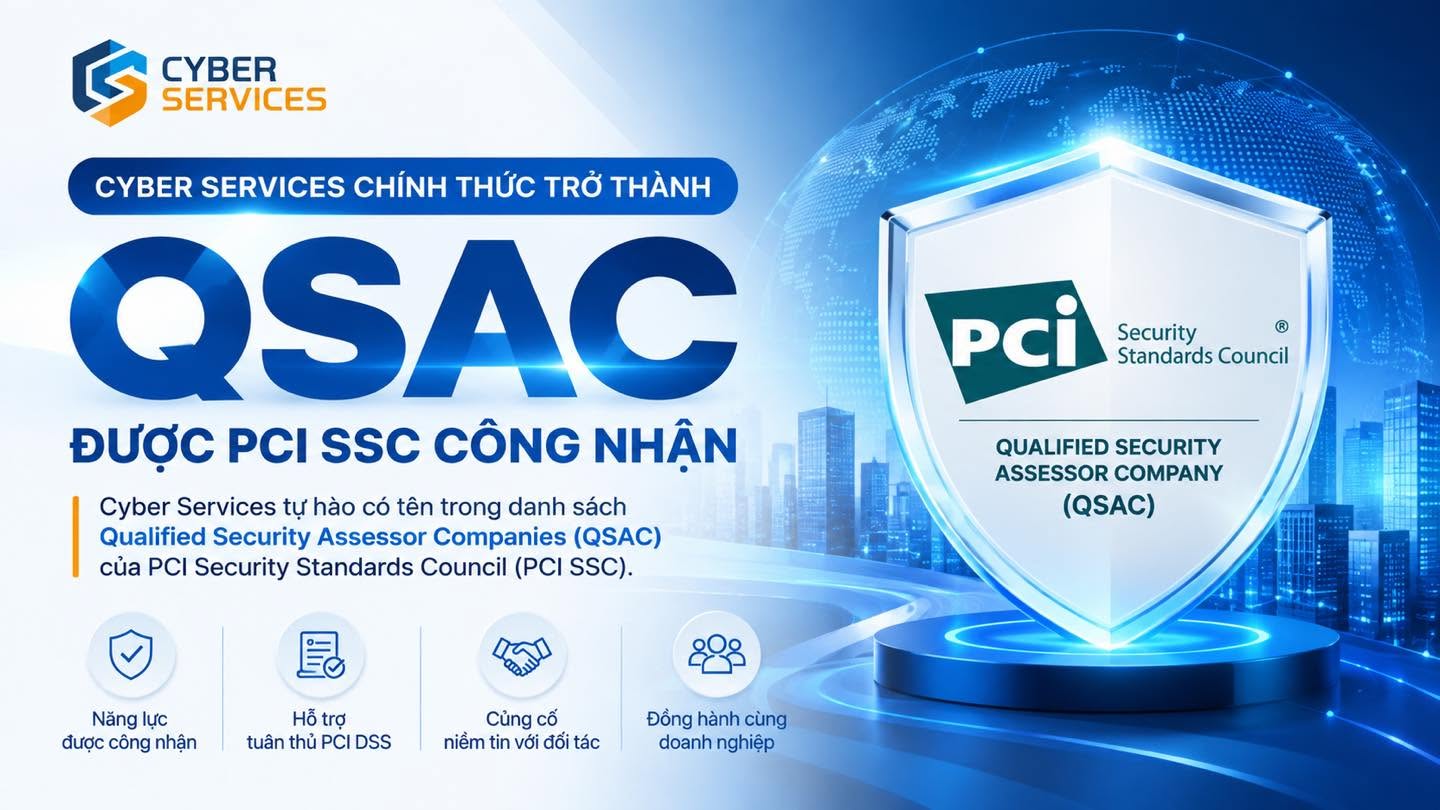
Cyber Services chính thức trở thành Qualified Security Assessor Company (QSAC) được PCI Security Standards Council (PCI SSC) công nhận, đánh dấu một cột mốc quan trọng trong hành trình phát triển…
Liên hệ
Cho chúng tôi biết tiêu chuẩn bạn cần đạt và thời hạn mong muốn. Chuyên gia sẽ liên hệ lại với đánh giá sơ bộ và đề xuất lộ trình phù hợp.
LP08 2, P. Nguyễn Thị Duệ, Hà Nội 100000
Hằng ngày: 7:00 – 18:00