
ISO/IEC 42001:2023 là tiêu chuẩn quốc tế đầu tiên quy định các yêu cầu đối với hệ thống quản lý trí tuệ nhân tạo (Artificial Intelligence Management System – AIMS), được Tổ chức Tiêu chuẩn hóa Quốc tế (ISO) và Ủy ban Kỹ thuật Điện Quốc tế (IEC) công bố vào năm 2023.
Tiêu chuẩn giúp các tổ chức thiết lập, triển khai, duy trì và liên tục cải tiến hệ thống quản lý AI, từ đó quản trị rủi ro, xác định trách nhiệm và thúc đẩy việc phát triển, cung cấp hoặc sử dụng trí tuệ nhân tạo một cách có trách nhiệm.
Đối với doanh nghiệp đang ứng dụng AI trong vận hành, tài chính, chăm sóc khách hàng, nhân sự hoặc phát triển sản phẩm, việc áp dụng ISO/IEC 42001:2023 là một bước quan trọng để xây dựng cơ chế quản trị minh bạch, nâng cao niềm tin của đối tác và đáp ứng các yêu cầu quản lý ngày càng chặt chẽ.
ISO/IEC 42001:2023 là gì?
ISO/IEC 42001:2023 là tiêu chuẩn dành cho các tổ chức phát triển, cung cấp hoặc sử dụng sản phẩm, dịch vụ và hệ thống có ứng dụng trí tuệ nhân tạo.
Tiêu chuẩn quy định các yêu cầu đối với hệ thống quản lý AI, giúp tổ chức xây dựng chính sách, phân công trách nhiệm, đánh giá rủi ro và kiểm soát những tác động có thể phát sinh trong quá trình ứng dụng công nghệ AI.
Khác với các quy định pháp luật mang tính bắt buộc, ISO/IEC 42001 là một tiêu chuẩn hệ thống quản lý được áp dụng trên cơ sở tự nguyện, trừ khi việc áp dụng trở thành yêu cầu theo hợp đồng hoặc một nghĩa vụ cụ thể khác.
Tiêu chuẩn không thay thế các quy định về bảo vệ dữ liệu cá nhân, an toàn thông tin hay trách nhiệm pháp lý của doanh nghiệp. Thay vào đó, ISO/IEC 42001 cung cấp một khuôn khổ quản trị giúp tổ chức kiểm soát hoạt động AI có hệ thống và hỗ trợ việc đáp ứng các nghĩa vụ liên quan.
Những tổ chức nào nên áp dụng ISO 42001?
ISO/IEC 42001 có thể phù hợp với nhiều nhóm tổ chức:
- Doanh nghiệp phát triển AI: Xây dựng mô hình học máy, ứng dụng AI, nền tảng tự động hóa hoặc các sản phẩm tích hợp AI.
- Đơn vị cung cấp giải pháp công nghệ: Triển khai chatbot, hệ thống phân tích dữ liệu, nhận diện hình ảnh hoặc công cụ hỗ trợ ra quyết định.
- Doanh nghiệp sử dụng AI: Ứng dụng trí tuệ nhân tạo trong tuyển dụng, chăm sóc khách hàng, quản lý rủi ro hoặc vận hành.
- Tổ chức trong lĩnh vực có yêu cầu quản trị cao: Tài chính, y tế, bảo hiểm, công nghệ và các lĩnh vực xử lý dữ liệu nhạy cảm.
Việc có nên triển khai hệ thống quản lý AI và lựa chọn phạm vi áp dụng như thế nào cần dựa trên vai trò của tổ chức, mức độ sử dụng AI, các rủi ro liên quan và yêu cầu từ khách hàng hoặc đối tác.
Lợi ích khi triển khai ISO/IEC 42001:2023
1. Thiết lập hệ thống quản trị AI có trách nhiệm
ISO 42001 giúp doanh nghiệp xác định chính sách, vai trò, trách nhiệm và cơ chế giám sát đối với hoạt động AI.
Nhờ đó, các quyết định liên quan đến phát triển, triển khai và sử dụng AI được quản lý theo quy trình rõ ràng thay vì phụ thuộc hoàn toàn vào từng bộ phận kỹ thuật.
2. Nhận diện và kiểm soát rủi ro liên quan đến AI
Doanh nghiệp có thể đánh giá các rủi ro như:
- Dữ liệu đầu vào thiếu chất lượng hoặc không đại diện.
- Thiên kiến thuật toán gây ra kết quả thiếu công bằng.
- Kết quả AI thiếu minh bạch hoặc khó giải thích.
- Rủi ro liên quan đến quyền riêng tư và bảo mật thông tin.
- Tác động không mong muốn đối với người dùng và các bên liên quan.
- Sự phụ thuộc vào hệ thống hoặc nhà cung cấp AI bên thứ ba.
Các biện pháp kiểm soát được lựa chọn dựa trên kết quả đánh giá rủi ro và bối cảnh hoạt động của tổ chức.
3. Nâng cao uy tín với khách hàng và đối tác
Việc xây dựng hệ thống quản lý AI theo tiêu chuẩn quốc tế giúp doanh nghiệp thể hiện cam kết về quản trị công nghệ có trách nhiệm.
Trong những trường hợp khách hàng hoặc đối tác yêu cầu bằng chứng về năng lực quản trị AI, hệ thống quản lý được đánh giá độc lập có thể hỗ trợ quá trình thẩm định và hợp tác.
4. Hỗ trợ quản trị tuân thủ
ISO 42001 không tự động bảo đảm doanh nghiệp tuân thủ mọi quy định pháp luật về AI hoặc dữ liệu.
Tuy nhiên, hệ thống quản lý AI có thể hỗ trợ tổ chức nhận diện các nghĩa vụ liên quan, phân công trách nhiệm, thiết lập kiểm soát và lưu giữ bằng chứng phục vụ hoạt động quản trị tuân thủ.
5. Tích hợp với các hệ thống quản lý hiện có
ISO/IEC 42001 sử dụng cấu trúc chung của các tiêu chuẩn hệ thống quản lý ISO, tạo điều kiện thuận lợi cho việc tích hợp với những hệ thống đã triển khai.
Ví dụ, doanh nghiệp đang áp dụng ISO/IEC 27001 có thể tận dụng một số quy trình về quản lý tài liệu, đánh giá nội bộ, xem xét của lãnh đạo và cải tiến liên tục.
Cấu trúc và các yêu cầu chính của ISO/IEC 42001:2023
ISO/IEC 42001 được xây dựng theo cấu trúc tiêu chuẩn hệ thống quản lý, với các nhóm yêu cầu từ Điều 4 đến Điều 10.
| Điều khoản | Nội dung chính |
|---|---|
| Điều 4 – Bối cảnh tổ chức | Xác định bối cảnh, các bên quan tâm và phạm vi hệ thống quản lý AI. |
| Điều 5 – Lãnh đạo | Cam kết của lãnh đạo, chính sách AI, vai trò và trách nhiệm. |
| Điều 6 – Hoạch định | Đánh giá, xử lý rủi ro và cơ hội; xác lập mục tiêu AI. |
| Điều 7 – Hỗ trợ | Nguồn lực, năng lực, nhận thức, trao đổi thông tin và tài liệu. |
| Điều 8 – Vận hành | Hoạch định, kiểm soát hoạt động; thực hiện đánh giá và xử lý rủi ro, đánh giá tác động hệ thống AI. |
| Điều 9 – Đánh giá kết quả hoạt động | Giám sát, đo lường, đánh giá nội bộ và xem xét của lãnh đạo. |
| Điều 10 – Cải tiến | Xử lý sự không phù hợp, hành động khắc phục và cải tiến liên tục. |
Bên cạnh các yêu cầu hệ thống quản lý, tiêu chuẩn còn có những phụ lục liên quan đến mục tiêu kiểm soát, biện pháp kiểm soát AI và hướng dẫn triển khai.
Tổ chức cần xác định các biện pháp kiểm soát phù hợp với phạm vi hệ thống quản lý, mục đích sử dụng AI và kết quả đánh giá rủi ro.
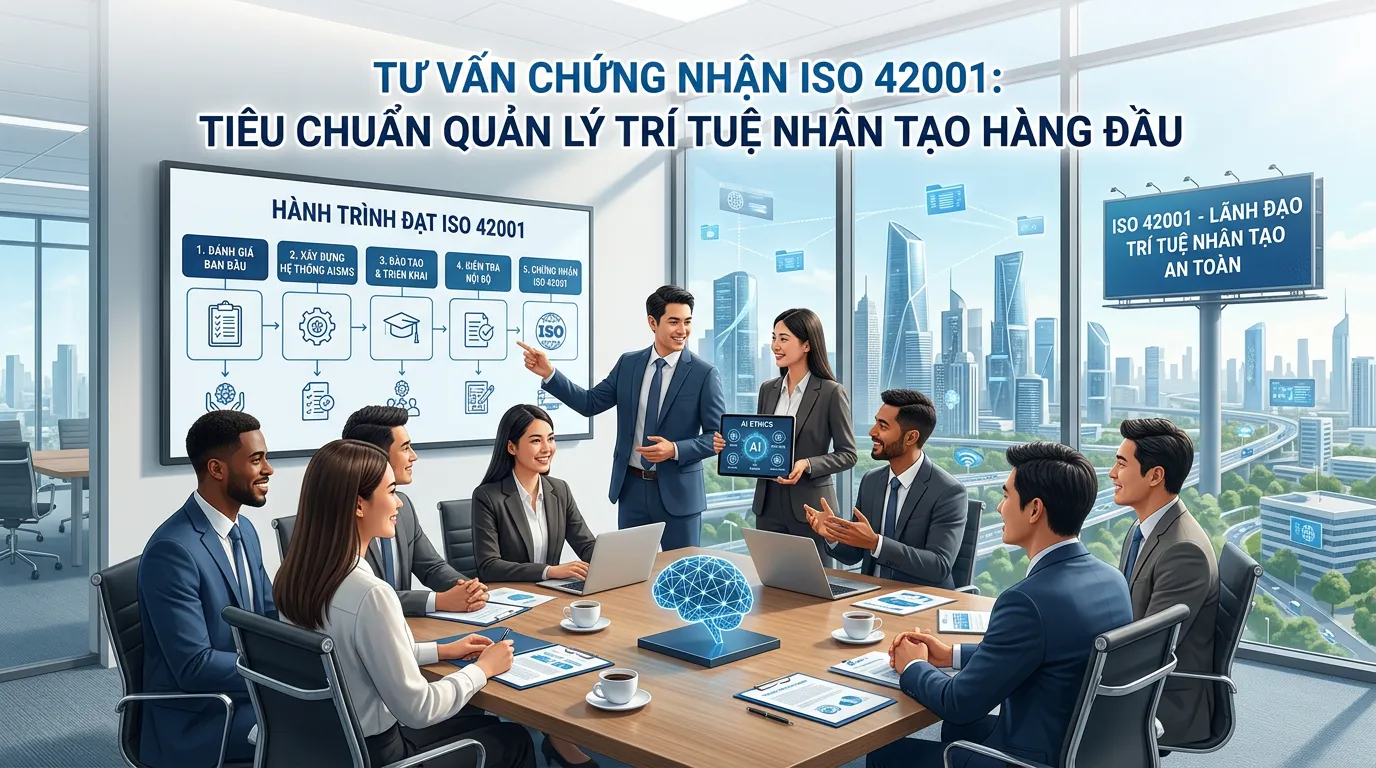
Đánh giá rủi ro và tác động của hệ thống AI theo ISO 42001
Đánh giá rủi ro là một trong những hoạt động trọng tâm khi triển khai hệ thống quản lý AI.
Không giống các hệ thống CNTT thông thường, AI có thể phát sinh những rủi ro liên quan đến dữ liệu huấn luyện, thiên kiến mô hình, khả năng giải thích kết quả và tác động đến con người.
Doanh nghiệp cần xây dựng phương pháp nhận diện, phân tích và đánh giá rủi ro phù hợp với bối cảnh tổ chức.
Những nội dung cần xem xét
Chất lượng dữ liệu: Đánh giá tính đầy đủ, chính xác, phù hợp và khả năng đại diện của dữ liệu được sử dụng trong hệ thống AI.
Thiên kiến và tính công bằng: Xem xét khả năng hệ thống tạo ra kết quả bất lợi hoặc phân biệt đối xử đối với những nhóm đối tượng nhất định.
Tính minh bạch và khả năng giải trình: Xác định mức độ thông tin và giải thích cần thiết để các bên liên quan hiểu, giám sát hoặc xem xét kết quả của hệ thống AI.
Quyền riêng tư và bảo mật: Đánh giá việc thu thập, sử dụng, lưu trữ và bảo vệ dữ liệu liên quan đến hệ thống AI.
Tác động đối với cá nhân và xã hội: Xem xét những ảnh hưởng có thể phát sinh đối với người dùng, khách hàng, nhân viên hoặc các bên liên quan khác.
Nhà cung cấp và bên thứ ba: Đánh giá rủi ro khi sử dụng mô hình, dữ liệu, nền tảng hoặc dịch vụ AI do đơn vị khác cung cấp.
Tùy thuộc vào kết quả đánh giá, tổ chức có thể lựa chọn các biện pháp như kiểm thử mô hình, giám sát hiệu suất, ghi nhật ký hoạt động, kiểm soát truy cập hoặc áp dụng các kỹ thuật AI có thể giải thích (Explainable AI – XAI).
Không phải mọi hệ thống AI đều cần áp dụng cùng một bộ biện pháp kỹ thuật.
Quản lý vòng đời hệ thống AI theo ISO/IEC 42001
Quản trị AI không chỉ dừng lại ở giai đoạn phát triển mô hình mà cần được xem xét xuyên suốt vòng đời của hệ thống, từ thiết kế, thu thập và xử lý dữ liệu, phát triển, kiểm thử, triển khai đến vận hành, giám sát và ngừng sử dụng.
Trong từng giai đoạn, doanh nghiệp cần xác định trách nhiệm của các bộ phận liên quan, đánh giá những rủi ro có thể phát sinh và lựa chọn biện pháp kiểm soát phù hợp.
Đối với các hệ thống AI có khả năng thay đổi hành vi theo dữ liệu mới, hoạt động giám sát hiệu suất, kiểm soát thay đổi và đánh giá lại rủi ro đóng vai trò quan trọng trong việc duy trì hiệu quả quản trị.
Cách tiếp cận theo vòng đời giúp tổ chức phát hiện sớm những vấn đề liên quan đến chất lượng dữ liệu, độ tin cậy của mô hình và tác động đối với người sử dụng.
Quy trình tư vấn và triển khai ISO/IEC 42001:2023
Để xây dựng hệ thống quản lý AI có thể vận hành thực tế và chuẩn bị cho đánh giá chứng nhận, doanh nghiệp có thể triển khai theo các giai đoạn sau.
Bước 1. Khảo sát hiện trạng và xác định phạm vi
Tổ chức rà soát các hoạt động phát triển, cung cấp hoặc sử dụng AI; xác định các hệ thống liên quan, bộ phận chịu trách nhiệm và những yêu cầu từ khách hàng, đối tác hoặc pháp luật.
Kết quả khảo sát là cơ sở để xác định phạm vi hệ thống quản lý AI và nguồn lực triển khai.
Bước 2. Đánh giá khoảng cách so với tiêu chuẩn
Đối chiếu hệ thống quản trị hiện tại với các yêu cầu của ISO/IEC 42001:2023 nhằm xác định những nội dung đã đáp ứng và những điểm cần bổ sung.
Từ đó, doanh nghiệp xây dựng kế hoạch triển khai theo mức độ ưu tiên.
Bước 3. Xây dựng chính sách và tài liệu quản lý AI
Thiết lập hoặc hoàn thiện các nội dung cần thiết như:
- Chính sách quản lý AI.
- Phạm vi hệ thống quản lý AI.
- Vai trò, trách nhiệm và thẩm quyền.
- Phương pháp đánh giá và xử lý rủi ro AI.
- Quy trình đánh giá tác động của hệ thống AI.
- Các biện pháp kiểm soát được lựa chọn.
- Cơ chế giám sát, báo cáo và xử lý sự cố.
- Hồ sơ, tài liệu và bằng chứng vận hành.
Danh mục tài liệu cụ thể phụ thuộc vào phạm vi, hoạt động thực tế và yêu cầu áp dụng của từng tổ chức.
Bước 4. Triển khai và vận hành hệ thống quản lý
Doanh nghiệp phổ biến chính sách, đào tạo nhân sự, triển khai các biện pháp kiểm soát và vận hành những quy trình đã thiết lập.
Trong giai đoạn này, tổ chức cần lưu giữ bằng chứng phù hợp để chứng minh hệ thống quản lý AI đã được triển khai và vận hành.
Bước 5. Đánh giá nội bộ và xem xét của lãnh đạo
Thực hiện đánh giá nội bộ để xác định mức độ đáp ứng yêu cầu tiêu chuẩn và hiệu lực của hệ thống quản lý.
Ban lãnh đạo xem xét kết quả hoạt động, các vấn đề cần cải tiến và nguồn lực cần thiết trước khi bước vào đánh giá chứng nhận.
Bước 6. Chuẩn bị đánh giá chứng nhận
Sau khi hệ thống quản lý được triển khai và đánh giá mức độ sẵn sàng, doanh nghiệp có thể đăng ký đánh giá với tổ chức chứng nhận phù hợp.
Hoạt động đánh giá chứng nhận được thực hiện bởi tổ chức chứng nhận, không đồng nhất với hoạt động tư vấn xây dựng hệ thống quản lý.
Doanh nghiệp cần xử lý những điểm không phù hợp được phát hiện trong quá trình đánh giá theo yêu cầu của tổ chức chứng nhận.
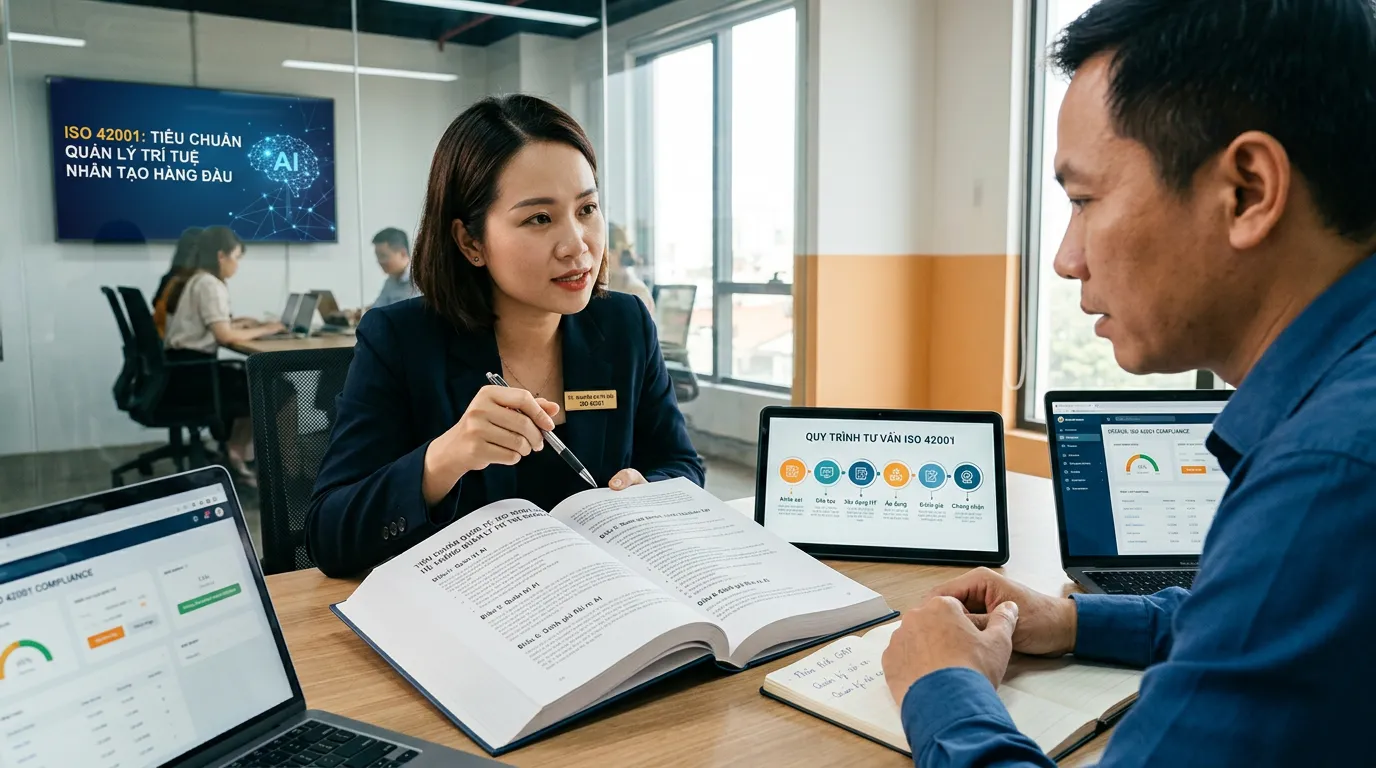
Thông thường, quá trình đánh giá chứng nhận hệ thống quản lý gồm hai giai đoạn chính. Giai đoạn 1 tập trung xem xét tài liệu, phạm vi và mức độ sẵn sàng của hệ thống quản lý. Giai đoạn 2 đánh giá việc triển khai và vận hành thực tế để xác định mức độ phù hợp với các yêu cầu của tiêu chuẩn.
Nếu phát hiện điểm không phù hợp, doanh nghiệp cần thực hiện hành động khắc phục theo yêu cầu của tổ chức chứng nhận trước khi có quyết định cấp chứng nhận.
Cyber Services hỗ trợ doanh nghiệp triển khai ISO 42001 như thế nào?
Tùy theo hiện trạng và phạm vi áp dụng, quá trình tư vấn ISO/IEC 42001:2023 có thể bao gồm các hạng mục:
- Khảo sát và đánh giá khoảng cách so với yêu cầu tiêu chuẩn.
- Tư vấn xác định phạm vi hệ thống quản lý AI.
- Hỗ trợ xây dựng chính sách, quy trình và hệ thống tài liệu.
- Hướng dẫn đánh giá rủi ro và tác động của hệ thống AI.
- Đào tạo, hướng dẫn nhân sự triển khai các biện pháp kiểm soát.
- Hỗ trợ chuẩn bị đánh giá nội bộ và đánh giá chứng nhận.
Doanh nghiệp có thể liên hệ Cyber Services để trao đổi phạm vi công việc và xây dựng phương án triển khai phù hợp với nhu cầu thực tế.
ISO 42001 khác gì ISO 27001?
ISO/IEC 42001 và ISO/IEC 27001 đều là tiêu chuẩn hệ thống quản lý, nhưng có mục tiêu và phạm vi kiểm soát khác nhau.
| Tiêu chí | ISO/IEC 42001:2023 | ISO/IEC 27001:2022 |
|---|---|---|
| Đối tượng quản lý | Hệ thống quản lý trí tuệ nhân tạo | Hệ thống quản lý an toàn thông tin |
| Trọng tâm | Quản trị AI có trách nhiệm, rủi ro và tác động của AI | Quản lý rủi ro an toàn thông tin |
| Phạm vi áp dụng | Tổ chức phát triển, cung cấp hoặc sử dụng AI | Tổ chức cần quản lý và bảo vệ thông tin |
| Rủi ro tiêu biểu | Thiên kiến, thiếu minh bạch, tác động của AI, chất lượng dữ liệu | Truy cập trái phép, rò rỉ dữ liệu, mất tính toàn vẹn hoặc sẵn sàng của thông tin |
| Khả năng tích hợp | Có thể tích hợp với ISO 27001 và các hệ thống quản lý khác | Có thể hỗ trợ kiểm soát an toàn thông tin trong môi trường AI |
Hai tiêu chuẩn có thể bổ trợ cho nhau nhưng không thay thế nhau.
Doanh nghiệp đang vận hành hệ thống quản lý an toàn thông tin có thể tham khảo thêm dịch vụ tư vấn ISO 27001 để xem xét khả năng tích hợp với hệ thống quản lý AI.
Tích hợp ISO/IEC 42001 với ISO 9001 trong quản trị doanh nghiệp
ISO/IEC 42001:2023 và ISO 9001 có thể được tích hợp nhằm xây dựng hệ thống quản lý đồng bộ giữa chất lượng hoạt động và quản trị trí tuệ nhân tạo. Trong khi ISO 42001 tập trung vào quản lý rủi ro, trách nhiệm và tác động của hệ thống AI, ISO 9001 chú trọng quản lý chất lượng, chuẩn hóa quy trình và cải tiến liên tục.
Doanh nghiệp đã áp dụng ISO 9001 có thể tận dụng các quy trình quản lý tài liệu, đánh giá nội bộ và xem xét của lãnh đạo khi triển khai hệ thống quản lý AI, từ đó hạn chế công việc trùng lặp và tối ưu nguồn lực.
Tham khảo thêm dịch vụ tư vấn chứng nhận ISO 9001 tại Cyber Services để tìm hiểu giải pháp xây dựng và cải tiến hệ thống quản lý chất lượng.
Chi phí tư vấn và chứng nhận ISO 42001 phụ thuộc vào những yếu tố nào?
Chi phí triển khai ISO/IEC 42001:2023 không có một mức cố định áp dụng cho mọi doanh nghiệp.
Dự toán thường phụ thuộc vào:
- Quy mô tổ chức: Số lượng nhân sự, phòng ban và địa điểm thuộc phạm vi áp dụng.
- Phạm vi hệ thống AI: Số lượng và mức độ phức tạp của các hoạt động phát triển, cung cấp hoặc sử dụng AI.
- Hiện trạng quản trị: Mức độ sẵn sàng của quy trình, tài liệu và các biện pháp kiểm soát.
- Nguồn lực nội bộ: Năng lực nhân sự và khả năng phối hợp trong quá trình triển khai.
- Phạm vi hỗ trợ tư vấn: Các hạng mục khảo sát, đào tạo, xây dựng tài liệu và chuẩn bị đánh giá.
- Chi phí đánh giá chứng nhận: Phụ thuộc vào tổ chức chứng nhận và phạm vi đánh giá.
Doanh nghiệp nên xác định phạm vi áp dụng và đánh giá sơ bộ hiện trạng trước khi lập dự toán chi tiết.
Xem thông tin báo giá ISO 42001 →
Câu hỏi thường gặp về ISO/IEC 42001:2023
ISO 42001 có bắt buộc đối với doanh nghiệp không?
ISO/IEC 42001:2023 là tiêu chuẩn quốc tế được áp dụng trên cơ sở tự nguyện. Tuy nhiên, khách hàng hoặc đối tác có thể đưa việc áp dụng hay chứng nhận tiêu chuẩn này thành một yêu cầu trong hợp đồng hoặc quy trình lựa chọn nhà cung cấp.
Doanh nghiệp chỉ sử dụng AI, không tự phát triển AI, có áp dụng được ISO 42001 không?
Có. ISO/IEC 42001 được thiết kế cho cả tổ chức phát triển, cung cấp và sử dụng hệ thống AI. Phạm vi và các biện pháp kiểm soát cần phù hợp với vai trò và hoạt động thực tế của tổ chức.
ISO 42001 có thay thế ISO 27001 không?
Không. ISO 42001 tập trung vào hệ thống quản lý AI, trong khi ISO 27001 tập trung vào hệ thống quản lý an toàn thông tin. Doanh nghiệp có thể triển khai đồng thời và tích hợp các quy trình quản lý phù hợp.
Chứng nhận ISO 42001 có bảo đảm hệ thống AI không còn rủi ro không?
Không. Chứng nhận hệ thống quản lý xác nhận sự phù hợp của hệ thống quản lý trong phạm vi được đánh giá tại thời điểm chứng nhận. Điều đó không có nghĩa mọi mô hình AI đều hoàn toàn chính xác, an toàn hoặc không thể phát sinh sự cố.
Thời gian triển khai ISO 42001 là bao lâu?
Thời gian phụ thuộc vào quy mô tổ chức, phạm vi áp dụng, mức độ phức tạp của hệ thống AI và hiện trạng quản trị. Doanh nghiệp cần khảo sát thực tế để xây dựng tiến độ phù hợp thay vì áp dụng một mốc thời gian cố định cho mọi trường hợp.
Cyber Services có trực tiếp cấp chứng nhận ISO 42001 không?
Hoạt động tư vấn triển khai hệ thống quản lý và hoạt động đánh giá cấp chứng nhận là hai chức năng khác nhau. Chứng nhận được cấp bởi tổ chức chứng nhận có thẩm quyền phù hợp; doanh nghiệp cần xác minh phạm vi dịch vụ cụ thể của đơn vị tư vấn trước khi ký hợp đồng.
Liên hệ tư vấn ISO/IEC 42001:2023 tại Cyber Services
Triển khai ISO/IEC 42001:2023 không chỉ là hoạt động xây dựng tài liệu để chuẩn bị đánh giá chứng nhận. Mục tiêu quan trọng hơn là thiết lập hệ thống quản trị AI có thể vận hành, giám sát và cải tiến trong thực tế.
Doanh nghiệp cần bắt đầu bằng việc xác định phạm vi áp dụng, đánh giá hiện trạng, nhận diện rủi ro và xây dựng lộ trình phù hợp với nguồn lực.
Cyber Services Việt Nam tiếp nhận nhu cầu tư vấn ISO/IEC 42001:2023 và trao đổi phương án triển khai dựa trên hiện trạng của từng tổ chức.
📚 Các bài viết trong chuỗi chủ đề này