 Mr.Minh Long

Hồ sơ đánh giá tác động xử lý dữ liệu cá nhân là bộ tài liệu doanh nghiệp phải lập và gửi cho cơ quan chuyên trách bảo vệ dữ liệu cá nhân trong vòng 60 ngày kể từ ngày bắt đầu xử lý dữ liệu, theo Điều 21 Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 (hiệu lực từ 01/01/2026). Bài viết này giải thích ai phải lập, hồ sơ gồm những gì, các mốc thời hạn và những lỗi thường gặp khi chuẩn bị.
Hồ sơ đánh giá tác động xử lý dữ liệu cá nhân là gì?
Đây là hồ sơ mô tả doanh nghiệp đang xử lý dữ liệu cá nhân nào, cho mục đích gì, bằng cách nào, rủi ro ra sao và đã áp dụng biện pháp gì để bảo vệ. Hồ sơ vừa là nghĩa vụ pháp lý, vừa là công cụ để chính doanh nghiệp nhìn rõ luồng dữ liệu của mình.
Theo Điều 21 của Luật, việc đánh giá tác động được thực hiện 01 lần cho suốt thời gian hoạt động của tổ chức và được cập nhật khi có thay đổi. Trình tự, thành phần hồ sơ được quy định chi tiết tại Điều 19 và Điều 20 Nghị định 356/2025/NĐ-CP.
Ai phải lập hồ sơ?
- Bên kiểm soát dữ liệu cá nhân và bên kiểm soát và xử lý dữ liệu cá nhân: lập, lưu giữ hồ sơ và gửi 01 bản chính cho cơ quan chuyên trách (Luật, Điều 21 khoản 1).
- Bên xử lý dữ liệu cá nhân (xử lý theo hợp đồng cho bên kiểm soát): lập và lưu giữ hồ sơ theo thỏa thuận với bên kiểm soát (Luật, Điều 21 khoản 3).
- Cơ quan nhà nước có thẩm quyền không phải thực hiện quy định này (Điều 21 khoản 6).
Phần lớn doanh nghiệp tự vận hành website, ứng dụng, hệ thống CRM hay phần mềm nhân sự của mình là bên kiểm soát và xử lý, nên thuộc diện phải lập và nộp hồ sơ.
Doanh nghiệp nhỏ có được miễn không?
Theo Điều 38 của Luật và Điều 41 Nghị định 356:
- Doanh nghiệp nhỏ, doanh nghiệp khởi nghiệp được quyền lựa chọn thực hiện hoặc không thực hiện việc đánh giá tác động trong 05 năm kể từ 01/01/2026.
- Hộ kinh doanh, doanh nghiệp siêu nhỏ không phải thực hiện.
- Ngoại lệ không áp dụng nếu đơn vị kinh doanh dịch vụ xử lý dữ liệu cá nhân, trực tiếp xử lý dữ liệu cá nhân nhạy cảm, hoặc xử lý dữ liệu cá nhân kể từ thời điểm đạt quy mô từ 100 nghìn chủ thể dữ liệu trở lên (tính tích lũy).
Lưu ý: thông tin tài chính, lịch sử giao dịch ngân hàng, vị trí qua dịch vụ định vị, dữ liệu sinh trắc học đều là dữ liệu nhạy cảm. Một ứng dụng nhỏ có định vị hoặc thanh toán vì vậy vẫn thuộc diện phải lập hồ sơ.
Hồ sơ gồm những gì?
Theo Điều 19 khoản 2 Nghị định 356, hồ sơ gồm ba thành phần:
- Báo cáo đánh giá tác động xử lý dữ liệu cá nhân theo Mẫu số 10 tại Phụ lục của Nghị định.
- Bản sao hợp đồng hoặc thỏa thuận về việc xử lý dữ liệu cá nhân, thể hiện ràng buộc, trách nhiệm giữa các bên tham gia xử lý.
- Chính sách, quy trình, quy định, biểu mẫu và tài liệu khác về bảo vệ dữ liệu cá nhân của doanh nghiệp.
7 nội dung của báo cáo đánh giá tác động
| Nội dung (Điều 19 khoản 3) | Doanh nghiệp cần chuẩn bị |
|---|---|
| Thông tin, chi tiết liên lạc của bên kiểm soát, bên xử lý, bên thứ ba | Danh sách đầy đủ các bên tham gia: nhà cung cấp phần mềm, đám mây, tổng đài, đối tác nhận dữ liệu |
| Chi tiết liên lạc của bộ phận, nhân sự bảo vệ dữ liệu cá nhân hoặc đơn vị cung cấp dịch vụ | Văn bản chỉ định nhân sự, hoặc hợp đồng dịch vụ DPO thuê ngoài |
| Mục đích xử lý, loại dữ liệu, chi tiết hoạt động xử lý và sơ đồ luồng dữ liệu | Danh mục hoạt động xử lý, sơ đồ dữ liệu đi từ đâu đến đâu |
| Việc xin sự đồng ý của chủ thể; chính sách lưu trữ, xóa, hủy dữ liệu | Mẫu đồng ý, bằng chứng lưu sự đồng ý, thời hạn lưu từng loại dữ liệu |
| Phương án bảo đảm an toàn, biện pháp bảo vệ, sơ đồ thiết kế hệ thống, tiêu chuẩn áp dụng | Mô tả phân quyền, mã hóa, sao lưu, ghi nhật ký; tiêu chuẩn đang áp dụng (ví dụ ISO/IEC 27001) |
| Kết quả đánh giá tuân thủ quy định về bảo vệ dữ liệu cá nhân | Báo cáo rà soát khoảng trống so với Luật và Nghị định |
| Đánh giá mức độ ảnh hưởng, rủi ro; hậu quả có thể xảy ra và biện pháp giảm thiểu | Bảng đánh giá rủi ro theo từng hoạt động xử lý, kèm biện pháp xử lý |
Các mốc thời hạn cần nhớ
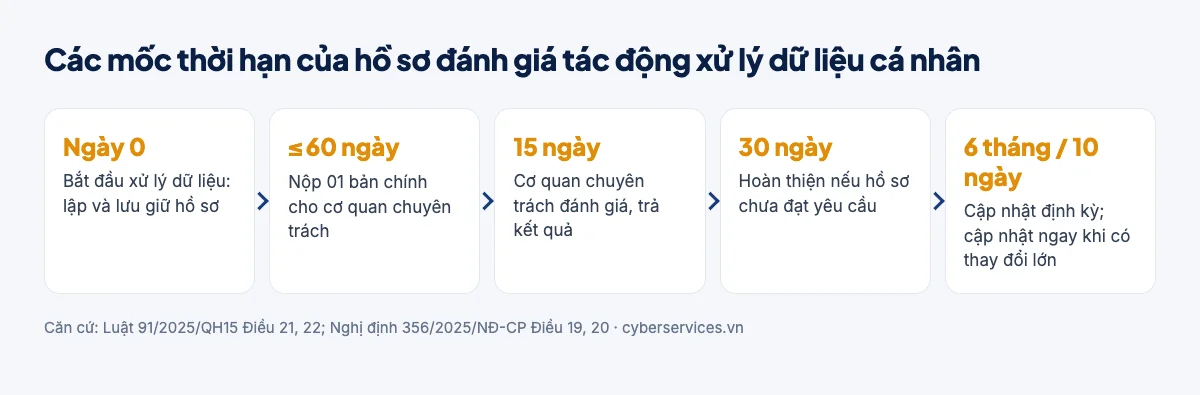
- Ngay khi bắt đầu xử lý: lập và lưu giữ hồ sơ; hồ sơ phải luôn có sẵn để phục vụ kiểm tra.
- Trong 60 ngày kể từ ngày tiến hành xử lý: nộp 01 bản chính kèm Mẫu số 02a/02b, bằng phương thức trực tuyến, trực tiếp hoặc qua bưu chính.
- Trong 15 ngày: cơ quan chuyên trách đánh giá và trả kết quả đạt hoặc không đạt yêu cầu.
- Trong 30 ngày: hoàn thiện hồ sơ nếu chưa đầy đủ, đúng quy định. Không hoàn thiện có thể bị xem xét xử phạt vi phạm hành chính.
- Định kỳ 06 tháng kể từ lần đầu nộp: cập nhật khi phát sinh mục đích xử lý mới hoặc thay đổi các bên tham gia.
- Trong 10 ngày: cập nhật ngay khi tổ chức lại, giải thể, phá sản; thay đổi đơn vị cung cấp dịch vụ bảo vệ dữ liệu; hoặc thay đổi ngành nghề, dịch vụ liên quan đến xử lý dữ liệu đã đăng ký (theo Mẫu số 03a/03b).
Đã nộp hồ sơ theo Nghị định 13/2023 thì có phải làm lại?
Theo Điều 39 khoản 2 của Luật, hồ sơ đánh giá tác động theo Nghị định 13/2023/NĐ-CP đã được cơ quan chuyên trách tiếp nhận trước ngày 01/01/2026 thì tiếp tục được sử dụng, không phải lập lại. Tuy nhiên, việc cập nhật hồ sơ từ sau ngày này thực hiện theo Luật mới.
5 lỗi thường gặp khi lập hồ sơ
- Kiểm kê thiếu dữ liệu: bỏ sót nhật ký ứng dụng, bản ghi âm tổng đài, camera, dữ liệu chấm công sinh trắc học, bản sao lưu cũ.
- Sơ đồ luồng dữ liệu không khớp thực tế: vẽ theo thiết kế ban đầu, không phản ánh các công cụ SaaS mà các phòng ban tự dùng.
- Mô tả biện pháp bảo vệ chung chung: ghi “có mã hóa, có phân quyền” nhưng không chỉ ra áp dụng ở hệ thống nào, ai quản lý.
- Quên các bên xử lý và bên thứ ba: không có hợp đồng hoặc thỏa thuận xử lý dữ liệu để đính kèm.
- Nộp xong rồi để đó: không đặt lịch rà soát 06 tháng, không cập nhật khi thêm tính năng hoặc đổi nhà cung cấp.
Chuẩn bị hồ sơ theo 5 bước
- Lập danh mục hoạt động xử lý dữ liệu cá nhân và xác định vai trò của doanh nghiệp trong từng hoạt động.
- Vẽ sơ đồ luồng dữ liệu và sơ đồ hệ thống; đánh dấu dữ liệu nhạy cảm và các điểm dữ liệu ra nước ngoài.
- Rà soát sự đồng ý, chính sách lưu trữ và xóa dữ liệu, hợp đồng với bên xử lý.
- Đánh giá rủi ro cho từng hoạt động và ghi nhận biện pháp bảo vệ đang áp dụng, biện pháp cần bổ sung.
- Hoàn thiện báo cáo theo Mẫu số 10, tập hợp tài liệu đính kèm, nộp và đặt lịch cập nhật.
Nếu doanh nghiệp có chuyển dữ liệu ra nước ngoài (kể cả dùng nền tảng đám mây, SaaS đặt ở nước ngoài), cần lập thêm hồ sơ đánh giá tác động chuyển dữ liệu cá nhân xuyên biên giới theo Điều 20 của Luật.
Câu hỏi thường gặp
Hồ sơ đánh giá tác động nộp cho cơ quan nào?
Nộp cho cơ quan chuyên trách bảo vệ dữ liệu cá nhân thuộc Bộ Công an, bằng phương thức trực tuyến, trực tiếp hoặc qua dịch vụ bưu chính.
Có phải lập hồ sơ riêng cho từng hệ thống không?
Luật quy định việc đánh giá tác động thực hiện 01 lần cho suốt thời gian hoạt động của tổ chức và được cập nhật khi có thay đổi. Hồ sơ cần bao quát các hoạt động xử lý dữ liệu cá nhân của doanh nghiệp.
Bên xử lý dữ liệu có phải nộp hồ sơ không?
Bên xử lý lập và lưu giữ hồ sơ theo thỏa thuận với bên kiểm soát. Vì vậy hợp đồng xử lý dữ liệu nên ghi rõ trách nhiệm của mỗi bên với hồ sơ này.
Cyber Services hỗ trợ gì?
Cyber Services hỗ trợ doanh nghiệp kiểm kê dữ liệu, vẽ sơ đồ luồng dữ liệu, đánh giá rủi ro và hoàn thiện hồ sơ trong khuôn khổ dịch vụ tư vấn bảo vệ dữ liệu cá nhân. Doanh nghiệp chưa có nhân sự chuyên trách có thể tham khảo dịch vụ DPO thuê ngoài, hoặc đọc thêm lộ trình triển khai Luật Bảo vệ dữ liệu cá nhân.
Căn cứ: Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 (Điều 21, 22, 38, 39); Nghị định 356/2025/NĐ-CP (Điều 19, 20, 41). Bài viết mang tính tham khảo, không phải ý kiến pháp lý cho trường hợp cụ thể.

Mr.Minh Long
CTO của Cyber Services Việt Nam, hơn 8 năm kinh nghiệm trong lĩnh vực tư vấn tuân thủ an toàn thông tin. Chứng chỉ: Lead Auditor ISO/IEC 27001, Lead Auditor ISO/IEC 42001, CISSP, OSCP, GDPR, DPO. Trực tiếp tư vấn SOC 2 và các chương trình tuân thủ PCI DSS, ISO, GDPR, bảo vệ dữ liệu cá nhân cho doanh nghiệp tại Việt Nam.