
Hồ sơ đánh giá tác động xử lý dữ liệu cá nhân: ai phải lập, gồm những gì?
Ai phải lập hồ sơ đánh giá tác động xử lý dữ liệu cá nhân, hồ sơ gồm những gì, hạn nộp…
Tác giả
CTO của Cyber Services Việt Nam, hơn 8 năm kinh nghiệm trong lĩnh vực tư vấn tuân thủ an toàn thông tin. Chứng chỉ: Lead Auditor ISO/IEC 27001, Lead Auditor ISO/IEC 42001, CISSP, OSCP, GDPR, DPO. Trực tiếp tư vấn SOC 2 và các chương trình tuân thủ PCI DSS, ISO, GDPR, bảo vệ dữ liệu cá nhân cho doanh nghiệp tại Việt Nam.
Ai phải lập hồ sơ đánh giá tác động xử lý dữ liệu cá nhân, hồ sơ gồm những gì, hạn nộp…
Tư vấn chứng nhận SOC 2 là dịch vụ hỗ trợ doanh nghiệp đánh giá hiện trạng bảo mật, xây dựng hệ…
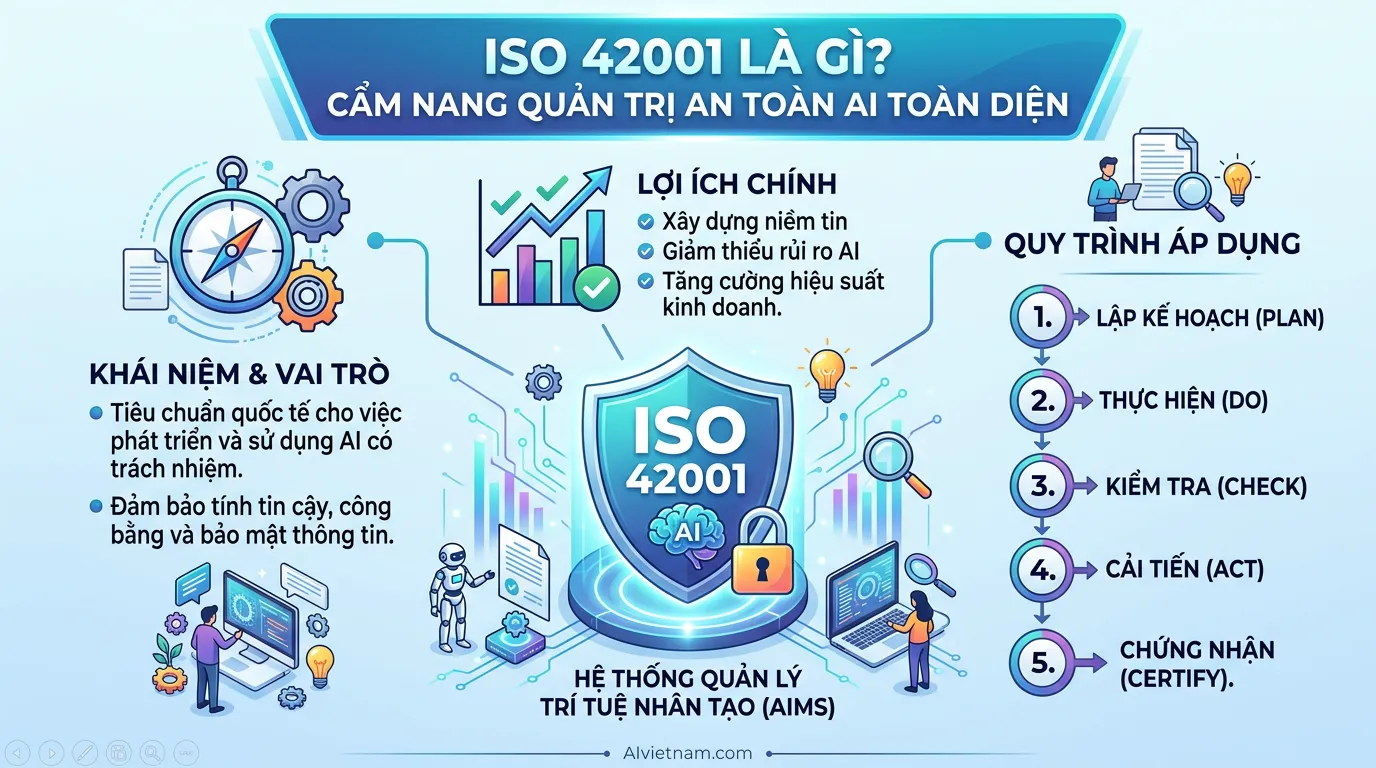
Lộ trình đạt chuẩn AI 42001 là quá trình doanh nghiệp thiết lập, vận hành, đánh giá và cải tiến Hệ thống…
Hiệu lực SOC 2 không được xác định bằng một thời hạn hết hạn cố định như chứng chỉ ISO 27001. Báo…
Một doanh nghiệp có thể đã đầu tư tường lửa, phần mềm chống mã độc, hệ thống sao lưu và nhiều công…
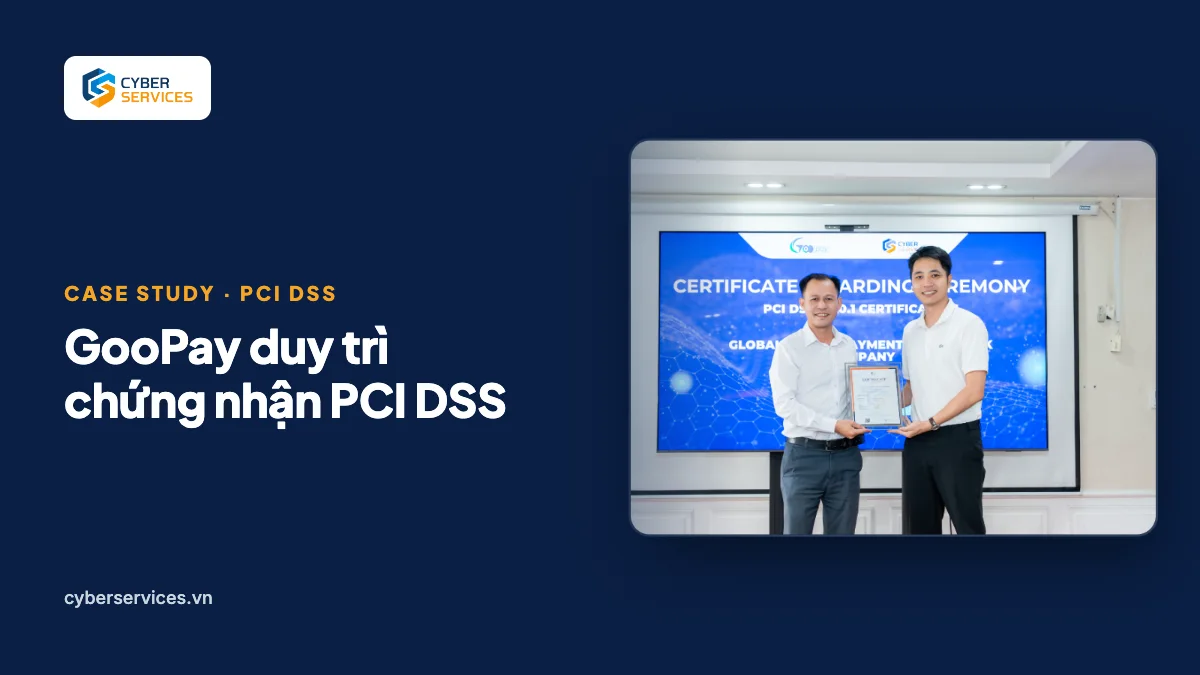
Chứng nhận PCI DSS tiếp tục được GooPay duy trì thành công trong kỳ đánh giá mới nhất với sự đồng hành…
Chứng chỉ ISO 27001 để chứng minh hệ thống quản lý an toàn thông tin đã được đánh giá theo tiêu chuẩn…
Khi doanh nghiệp ngày càng phụ thuộc vào dữ liệu và hệ thống công nghệ, an toàn thông tin không còn là…
SOC 2 cho SaaS và SOC 2 cho Outsourcing là cách doanh nghiệp công nghệ chứng minh năng lực kiểm soát bảo…
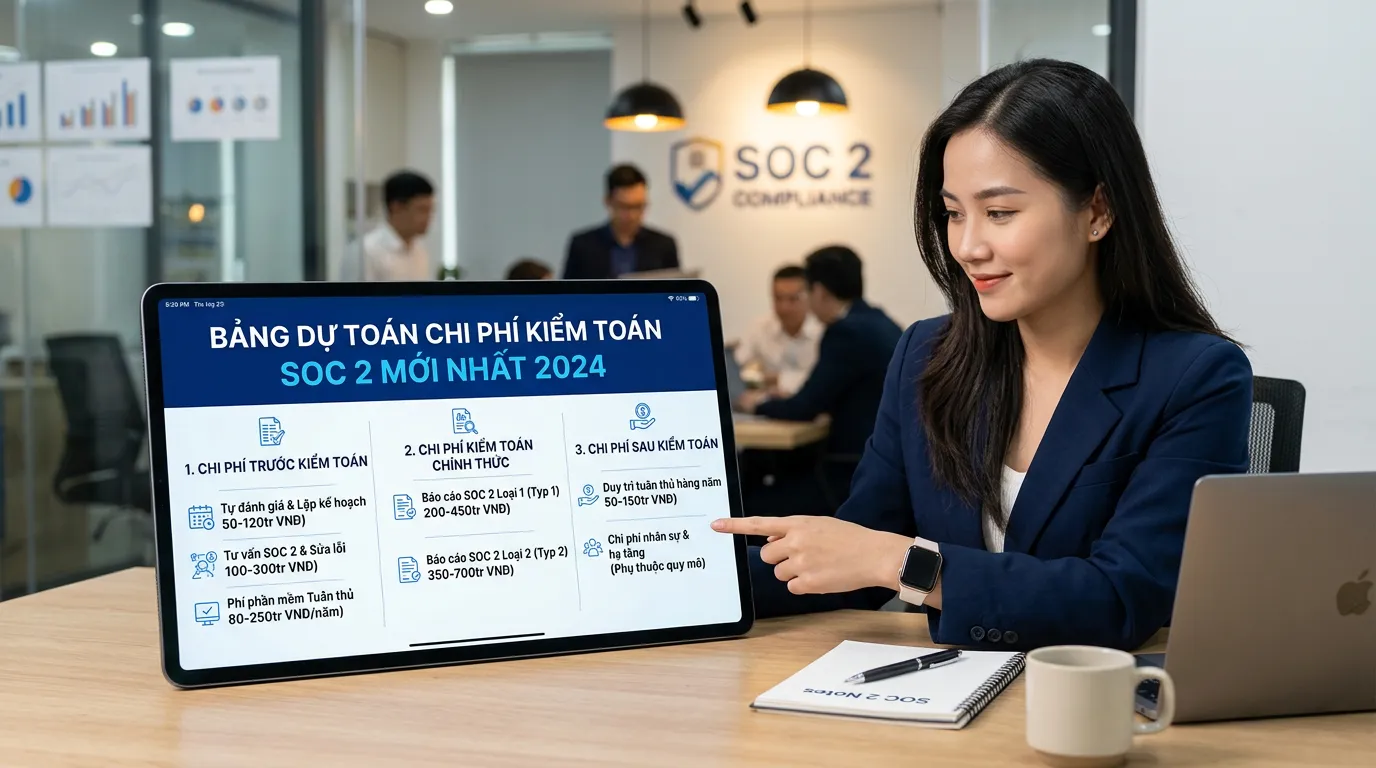
Chi phí SOC 2, giá báo cáo SOC 2 và chi phí kiểm toán SOC 2 là những vấn đề được doanh…
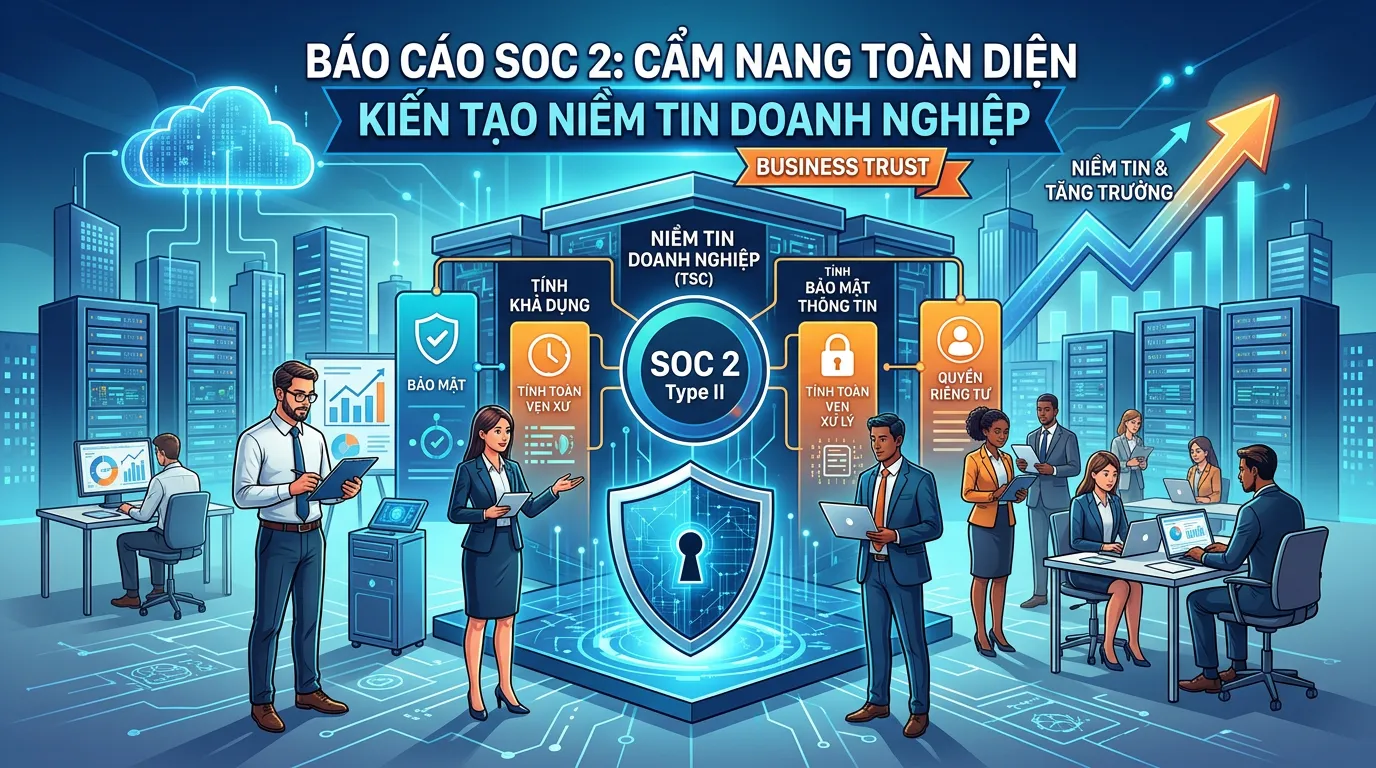
Báo cáo SOC 2 (System and Organization Controls 2) là báo cáo kiểm toán độc lập được thực hiện theo khuôn khổ…
Trí tuệ nhân tạo đang thay đổi cách doanh nghiệp vận hành, từ tự động hóa quy trình, phân tích dữ liệu…
Bắt đầu ngay hôm nay
Nhận đánh giá sơ bộ và lộ trình chứng nhận phù hợp từ chuyên gia — miễn phí tư vấn ban đầu.