 Mr.Minh Long
SOC 2 cho SaaS và SOC 2 cho Outsourcing là cách doanh nghiệp công nghệ chứng minh năng lực kiểm soát bảo mật thông tin thông qua báo cáo kiểm toán độc lập. Đối với các công ty cung cấp phần mềm dưới dạng dịch vụ (SaaS) và gia công phần mềm (Outsourcing), báo cáo SOC 2 ngày càng có vai trò quan trọng trong quá trình thẩm định nhà cung cấp của khách hàng quốc tế.
Khi mở rộng sang thị trường Mỹ, châu Âu hoặc các thị trường có yêu cầu bảo mật cao, doanh nghiệp không chỉ cần chứng minh chất lượng sản phẩm mà còn phải cung cấp bằng chứng về cách quản lý truy cập, bảo vệ dữ liệu và vận hành các kiểm soát an toàn thông tin.
Vậy SOC 2 mang lại lợi ích gì cho từng mô hình, đâu là những kiểm soát cần ưu tiên và doanh nghiệp nên triển khai như thế nào để đáp ứng yêu cầu của đối tác? Bài viết dưới đây sẽ phân tích chi tiết và gợi ý lộ trình chuẩn bị phù hợp.
1. SOC 2 Là Gì Và Vì Sao Quan Trọng Với Doanh Nghiệp Công Nghệ?
SOC 2 (System and Organization Controls 2) là khuôn khổ báo cáo kiểm toán độc lập dành cho các tổ chức dịch vụ, dựa trên Trust Services Criteria (TSC) do Viện Kế toán Công chứng Hoa Kỳ (AICPA) xây dựng. Báo cáo SOC 2 giúp khách hàng đánh giá thiết kế và, tùy loại báo cáo, hiệu quả vận hành của các kiểm soát liên quan đến hệ thống cung cấp dịch vụ.
Đối với doanh nghiệp SaaS và Outsourcing, SOC 2 đặc biệt có ý nghĩa khi khách hàng yêu cầu bằng chứng về khả năng bảo vệ dữ liệu, kiểm soát truy cập và quản lý rủi ro trong quá trình hợp tác.
Năm nhóm tiêu chí Trust Services Criteria
SOC 2 sử dụng năm nhóm tiêu chí dịch vụ tin cậy:
| Tiêu chí | Nội dung đánh giá |
|---|---|
| Security | Bảo vệ hệ thống và thông tin khỏi truy cập trái phép |
| Availability | Đảm bảo hệ thống sẵn sàng hoạt động theo các cam kết |
| Processing Integrity | Đảm bảo quá trình xử lý đầy đủ, chính xác, hợp lệ, kịp thời và được cho phép |
| Confidentiality | Bảo vệ thông tin được xác định là bí mật |
| Privacy | Quản lý thông tin cá nhân theo các tiêu chí quyền riêng tư áp dụng |
Security là nhóm tiêu chí bắt buộc trong phạm vi SOC 2. Các nhóm tiêu chí còn lại được lựa chọn dựa trên đặc điểm dịch vụ, cam kết với khách hàng và phạm vi kiểm toán.
SOC 2 có phải chứng nhận bảo mật không?
SOC 2 không phải chứng nhận có thời hạn cố định như ISO 27001.
Đây là báo cáo kiểm toán được phát hành bởi đơn vị CPA độc lập. Báo cáo cung cấp thông tin về các kiểm soát của tổ chức dịch vụ trong phạm vi được xác định.
Tùy theo nhu cầu đánh giá, doanh nghiệp có thể thực hiện SOC 2 Type I hoặc SOC 2 Type II.
Đọc thêm: SOC Report là gì và vai trò của báo cáo kiểm toán.
2. Vì Sao Doanh Nghiệp SaaS Cần Quan Tâm Đến SOC 2?
SOC 2 cho SaaS giúp doanh nghiệp cung cấp bằng chứng về các kiểm soát bảo mật trong quá trình lưu trữ, xử lý và cung cấp dịch vụ phần mềm cho khách hàng. Dù không phải yêu cầu pháp lý bắt buộc đối với mọi doanh nghiệp SaaS, báo cáo SOC 2 thường được khách hàng enterprise xem xét khi đánh giá rủi ro nhà cung cấp công nghệ.
2.1. Đáp ứng yêu cầu bảo mật từ khách hàng quốc tế
Doanh nghiệp SaaS thường cung cấp ứng dụng thông qua nền tảng Cloud, nơi dữ liệu khách hàng được lưu trữ hoặc xử lý trong hệ thống do nhà cung cấp quản lý.
Khi lựa chọn một nền tảng SaaS, khách hàng B2B có thể yêu cầu làm rõ:
- Ai có quyền truy cập vào dữ liệu?
- Doanh nghiệp kiểm soát tài khoản đặc quyền như thế nào?
- Hệ thống có cơ chế giám sát và phát hiện sự cố không?
- Dữ liệu được sao lưu và khôi phục ra sao?
- Các thay đổi đối với ứng dụng có được kiểm soát trước khi triển khai không?
- Doanh nghiệp xử lý sự cố an toàn thông tin như thế nào?
Báo cáo SOC 2 có thể giúp khách hàng đánh giá những nội dung này trong phạm vi kiểm toán, thay vì chỉ dựa vào các tuyên bố bảo mật từ nhà cung cấp.
2.2. Hỗ trợ quá trình Security Review
Security Review là một bước thường gặp khi khách hàng doanh nghiệp đánh giá nhà cung cấp SaaS.
Trong quá trình này, bộ phận bảo mật hoặc quản lý rủi ro của khách hàng có thể yêu cầu doanh nghiệp hoàn thành bảng câu hỏi, cung cấp chính sách và giải trình các biện pháp kiểm soát.
Một báo cáo SOC 2 phù hợp có thể hỗ trợ đơn giản hóa một phần hoạt động thẩm định, giảm việc phải cung cấp lặp lại nhiều loại bằng chứng.
Tuy nhiên, báo cáo SOC 2 không đồng nghĩa với việc doanh nghiệp được miễn toàn bộ quy trình Security Review. Khách hàng vẫn có thể yêu cầu tài liệu bổ sung hoặc thực hiện đánh giá riêng.
2.3. Tăng mức độ tin cậy khi mở rộng thị trường
Đối với doanh nghiệp SaaS đang phát triển sản phẩm phục vụ khách hàng quốc tế, khả năng chứng minh mức độ trưởng thành của hệ thống kiểm soát có thể trở thành một lợi thế trong quá trình bán hàng.
SOC 2 hỗ trợ doanh nghiệp:
- Thể hiện cam kết bảo vệ dữ liệu khách hàng.
- Chuẩn hóa quy trình quản lý an toàn thông tin.
- Cung cấp bằng chứng cho hoạt động thẩm định nhà cung cấp.
- Hỗ trợ đàm phán với khách hàng có yêu cầu bảo mật cao.
- Xây dựng nền tảng kiểm soát phù hợp với quá trình mở rộng quy mô.
Doanh nghiệp SaaS đang chuẩn bị làm việc với khách hàng enterprise?
Việc đánh giá mức độ sẵn sàng từ sớm giúp xác định các kiểm soát còn thiếu, phạm vi cần kiểm toán và nguồn lực triển khai. Doanh nghiệp có thể tìm hiểu dịch vụ tư vấn SOC 2 tại Cyber Services để xây dựng lộ trình chuẩn bị phù hợp.
3. SOC 2 Cho Outsourcing Giúp Doanh Nghiệp Đáp Ứng Yêu Cầu Gì?
SOC 2 cho Outsourcing giúp công ty gia công phần mềm chứng minh các kiểm soát liên quan đến bảo mật mã nguồn, quyền truy cập hệ thống, quản lý nhân sự và dữ liệu khách hàng trong phạm vi dịch vụ được kiểm toán. Điều này đặc biệt quan trọng khi doanh nghiệp tham gia phát triển, vận hành hoặc bảo trì hệ thống công nghệ cho đối tác quốc tế.
3.1. Bảo vệ mã nguồn và tài sản trí tuệ
Trong các dự án Outsourcing, nhà cung cấp có thể được cấp quyền truy cập vào mã nguồn, môi trường phát triển, hệ thống kiểm thử hoặc dữ liệu phục vụ dự án.
Nếu thiếu quy trình kiểm soát phù hợp, doanh nghiệp có thể đối mặt với các rủi ro như:
- Nhân sự truy cập vượt quá phạm vi công việc.
- Tài khoản không được thu hồi sau khi kết thúc dự án.
- Mã nguồn bị sao chép hoặc chia sẻ trái phép.
- Thông tin khách hàng bị lưu trữ tại môi trường không được phê duyệt.
- Các thay đổi mã nguồn không được kiểm tra và phê duyệt đầy đủ.
SOC 2 có thể giúp doanh nghiệp xây dựng và chứng minh các kiểm soát phù hợp với những rủi ro này.
3.2. Chuẩn hóa quản lý truy cập và nhân sự dự án
Đối với công ty Outsourcing, việc nhân sự thường xuyên thay đổi dự án hoặc được cấp quyền vào nhiều môi trường của khách hàng khiến quản lý truy cập trở thành một nội dung quan trọng.
Doanh nghiệp cần xác định rõ quy trình cấp quyền, thay đổi quyền, thu hồi quyền và rà soát định kỳ.
Ngoài ra, việc quản lý thiết bị làm việc, đào tạo nhận thức bảo mật và xử lý thông tin nhạy cảm cũng cần được thực hiện nhất quán.
3.3. Hỗ trợ quá trình đánh giá nhà cung cấp
Các doanh nghiệp quốc tế có thể thực hiện Vendor Risk Assessment trước khi ký kết hợp đồng Outsourcing.
Tùy theo phạm vi dịch vụ, khách hàng có thể yêu cầu báo cáo SOC 2 hoặc những bằng chứng kiểm soát khác.
Việc có báo cáo SOC 2 phù hợp giúp công ty Outsourcing cung cấp thông tin kiểm toán độc lập để hỗ trợ quá trình đánh giá.
3.4. Case study: Cyber Services đồng hành cùng SupremeTech
Một ví dụ thực tế trong lĩnh vực công nghệ Việt Nam là dự án Cyber Services đồng hành cùng SupremeTech hoàn tất báo cáo SOC 2.
Trường hợp này cho thấy doanh nghiệp công nghệ Việt Nam có thể triển khai lộ trình chuẩn bị kiểm toán SOC 2 nhằm đáp ứng các yêu cầu đánh giá bảo mật trong hoạt động hợp tác quốc tế.
Doanh nghiệp có thể tham khảo thêm case study Cyber Services và SupremeTech để tìm hiểu về dự án.
Đối với công ty Outsourcing đang được khách hàng yêu cầu cung cấp báo cáo kiểm toán, việc tư vấn và chuẩn bị SOC 2 có thể hỗ trợ xác định phạm vi dịch vụ, rà soát kiểm soát hiện tại và lập kế hoạch chuẩn bị bằng chứng.
4. SOC 2 Cho SaaS Và Outsourcing Khác Nhau Như Thế Nào?
SOC 2 cho SaaS và SOC 2 cho Outsourcing cùng sử dụng Trust Services Criteria nhưng có thể khác nhau về phạm vi hệ thống, rủi ro trọng yếu và bằng chứng kiểm toán. SaaS thường tập trung vào môi trường cung cấp ứng dụng và xử lý dữ liệu, trong khi Outsourcing chú trọng các hoạt động phát triển phần mềm, quản lý truy cập dự án và bảo vệ tài sản của khách hàng.
| Tiêu chí | Doanh nghiệp SaaS | Doanh nghiệp Outsourcing |
|---|---|---|
| Mô hình dịch vụ | Cung cấp phần mềm qua Cloud | Phát triển, bảo trì hoặc vận hành phần mềm theo hợp đồng |
| Tài sản cần bảo vệ | Dữ liệu khách hàng, ứng dụng, hạ tầng | Mã nguồn, dữ liệu dự án, tài khoản truy cập |
| Rủi ro thường gặp | Rò rỉ dữ liệu, gián đoạn dịch vụ, truy cập trái phép | Lộ mã nguồn, sai phân quyền, thất thoát dữ liệu |
| Kiểm soát trọng tâm | Cloud Security, Access Control, Change Management, Incident Response | Access Control, Secure Development, Personnel Security, Change Management |
| Bằng chứng thường gặp | Nhật ký truy cập, sao lưu, giám sát, quản lý thay đổi | Hồ sơ phân quyền, quản lý dự án, kiểm soát mã nguồn, quy trình nhân sự |
| Nhu cầu kinh doanh | Hỗ trợ đánh giá bảo mật khi bán SaaS B2B | Hỗ trợ thẩm định và quản lý rủi ro đối tác thuê ngoài |
Các kiểm soát trong bảng mang tính tham khảo. Phạm vi kiểm toán thực tế phải được xác định theo hệ thống, dịch vụ và cam kết cụ thể của doanh nghiệp.
Doanh nghiệp nên ưu tiên Trust Services Criteria nào?
Security là tiêu chí nền tảng của SOC 2.
Các tiêu chí khác như Availability, Confidentiality, Processing Integrity và Privacy cần được cân nhắc dựa trên dịch vụ cung cấp và nghĩa vụ với khách hàng.
Ví dụ, một doanh nghiệp SaaS có cam kết về tính sẵn sàng của ứng dụng có thể cần xem xét Availability. Trong khi đó, công ty Outsourcing xử lý dữ liệu bí mật của khách hàng có thể cần đánh giá mức độ phù hợp của Confidentiality.
Không nên mặc định mọi doanh nghiệp Outsourcing đều phải đưa Privacy vào phạm vi SOC 2.
5. Nên Chọn SOC 2 Type I Hay Type II Cho SaaS Và Outsourcing?
SOC 2 Type I phù hợp khi doanh nghiệp muốn kiểm toán thiết kế kiểm soát tại một thời điểm, trong khi Type II đánh giá cả thiết kế và hiệu quả vận hành trong một khoảng thời gian. Việc lựa chọn phụ thuộc vào yêu cầu của khách hàng, mức độ sẵn sàng của hệ thống và kế hoạch kinh doanh, không nhất thiết phải triển khai Type I trước Type II.
| Tiêu chí | SOC 2 Type I | SOC 2 Type II |
|---|---|---|
| Nội dung kiểm toán | Thiết kế kiểm soát | Thiết kế và hiệu quả vận hành |
| Phạm vi thời gian | Một thời điểm | Một khoảng thời gian xác định |
| Bằng chứng | Chứng minh kiểm soát được thiết kế phù hợp | Chứng minh kiểm soát hoạt động trong kỳ |
| Nhu cầu phù hợp | Đánh giá thiết kế kiểm soát tại một thời điểm | Đáp ứng nhu cầu đánh giá hiệu quả vận hành |
| Yêu cầu từ khách hàng | Tùy chính sách đối tác | Thường được yêu cầu trong thẩm định chuyên sâu |
Khi nào nên lựa chọn Type I?
Type I có thể phù hợp khi doanh nghiệp cần đánh giá thiết kế kiểm soát tại một thời điểm và khách hàng chấp nhận loại báo cáo này.
Đây cũng có thể là một bước hỗ trợ doanh nghiệp đánh giá mức độ sẵn sàng trước khi thực hiện Type II.
Tìm hiểu thêm: SOC 2 Type I.
Khi nào nên lựa chọn Type II?
Type II phù hợp khi khách hàng muốn có bằng chứng về việc các kiểm soát đã thực sự vận hành trong một giai đoạn xác định.
Đối với nhiều doanh nghiệp SaaS và Outsourcing phục vụ khách hàng enterprise, Type II có thể phù hợp hơn với yêu cầu thẩm định.
Tìm hiểu thêm: SOC 2 Type II.
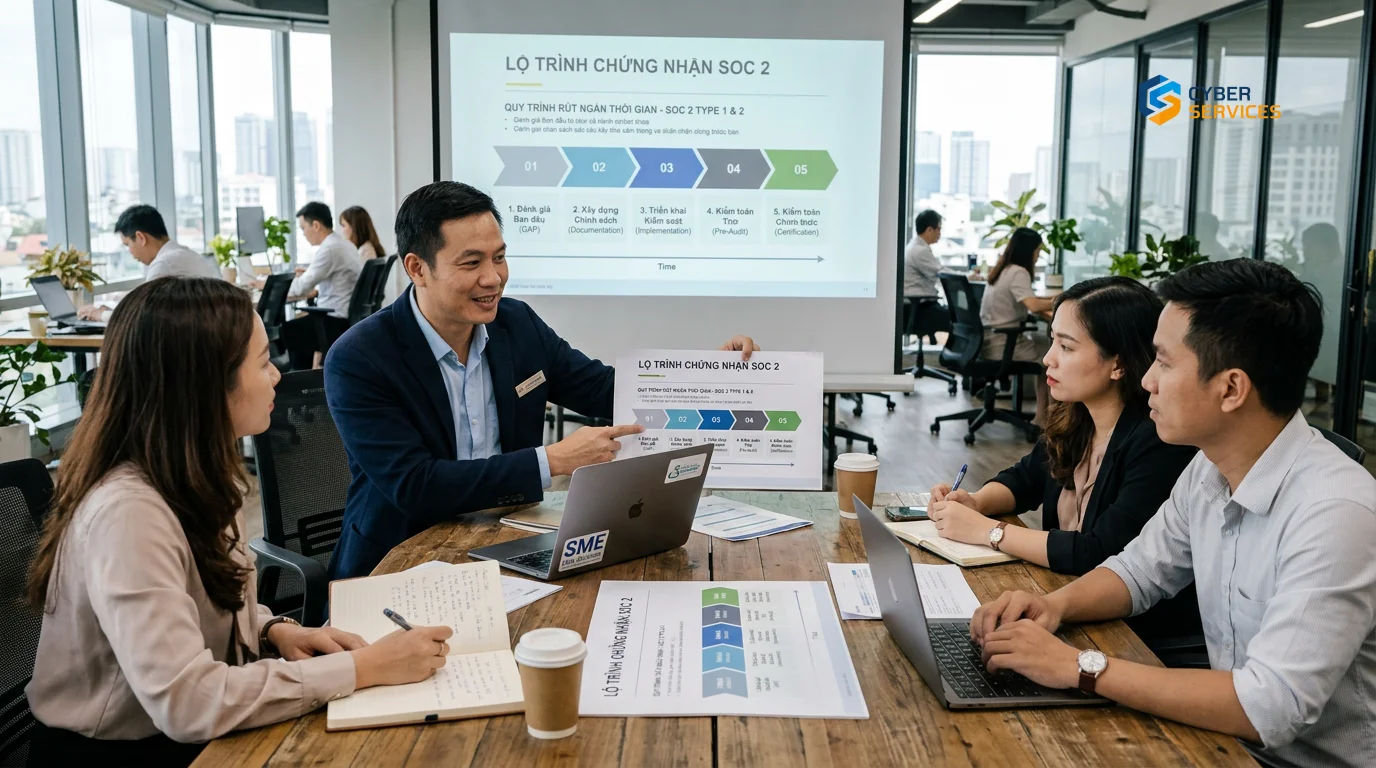
6. Quy Trình Triển Khai SOC 2 Cho Doanh Nghiệp SaaS Và Outsourcing
Quy trình triển khai SOC 2 thường gồm năm bước: xác định phạm vi, đánh giá khoảng cách, xây dựng kiểm soát, vận hành và thu thập bằng chứng, sau đó thực hiện kiểm toán độc lập. Đối với SaaS và Outsourcing, việc lựa chọn đúng phạm vi ngay từ đầu giúp doanh nghiệp tập trung nguồn lực vào các hệ thống và quy trình liên quan trực tiếp đến dịch vụ cung cấp.
Bước 1: Xác định phạm vi SOC 2
Doanh nghiệp cần xác định:
- Dịch vụ nào thuộc phạm vi kiểm toán?
- Những hệ thống và dữ liệu nào liên quan?
- Những bộ phận nào tham gia vận hành?
- Nhà cung cấp bên thứ ba nào có ảnh hưởng?
- Khách hàng yêu cầu Type I hay Type II?
- Những Trust Services Criteria nào cần được áp dụng?
Đối với SaaS, phạm vi có thể bao gồm nền tảng ứng dụng, hạ tầng Cloud và quy trình vận hành.
Đối với Outsourcing, phạm vi có thể tập trung vào các dịch vụ phát triển, bảo trì hoặc vận hành hệ thống cho khách hàng.
Bước 2: Đánh giá khoảng cách (Gap Analysis)
Gap Analysis giúp xác định mức độ phù hợp giữa hệ thống kiểm soát hiện tại và các tiêu chí áp dụng.
Một số nội dung thường được rà soát gồm:
- Chính sách an toàn thông tin.
- Quản lý tài khoản và quyền truy cập.
- Quản lý thay đổi hệ thống.
- Giám sát và xử lý sự cố.
- Quản lý rủi ro nhà cung cấp.
- Đào tạo nhận thức bảo mật.
- Sao lưu và khôi phục dữ liệu.
Kết quả đánh giá là cơ sở để doanh nghiệp xác định những hạng mục cần khắc phục trước kiểm toán.
Bước 3: Xây dựng và hoàn thiện kiểm soát
Sau khi xác định khoảng cách, doanh nghiệp cần xây dựng hoặc điều chỉnh chính sách, quy trình và biện pháp kỹ thuật phù hợp.
Ví dụ:
- Thiết lập quy trình cấp và thu hồi quyền truy cập.
- Áp dụng xác thực đa yếu tố khi phù hợp.
- Chuẩn hóa quy trình quản lý thay đổi.
- Thiết lập hoạt động rà soát truy cập định kỳ.
- Xây dựng quy trình ứng phó sự cố.
- Phân công trách nhiệm thực hiện kiểm soát.
Mục tiêu không chỉ là hoàn thiện tài liệu mà còn đảm bảo các kiểm soát có thể vận hành trong thực tế.
Bước 4: Vận hành và thu thập bằng chứng
Đối với SOC 2 Type II, doanh nghiệp cần duy trì các kiểm soát trong thời kỳ kiểm toán và lưu trữ bằng chứng chứng minh việc thực hiện.
Bằng chứng có thể bao gồm nhật ký hệ thống, hồ sơ phê duyệt, kết quả rà soát truy cập, tài liệu đào tạo hoặc báo cáo xử lý sự cố.
Việc thu thập bằng chứng liên tục giúp hạn chế tình trạng thiếu hồ sơ vào cuối kỳ.
Bước 5: Phối hợp kiểm toán độc lập
Sau khi hoàn tất công tác chuẩn bị, doanh nghiệp phối hợp với đơn vị kiểm toán CPA độc lập để thực hiện kiểm toán SOC 2.
Kiểm toán viên đánh giá các kiểm soát và bằng chứng trong phạm vi đã xác định, sau đó phát hành báo cáo phù hợp với kết quả kiểm toán.
Doanh nghiệp có thể tham khảo thêm quy trình kiểm toán SOC 2 chi tiết.
Nếu doanh nghiệp chưa có đội ngũ chuyên trách về tuân thủ, việc sử dụng dịch vụ tư vấn SOC 2 có thể hỗ trợ đánh giá khoảng cách, xây dựng kế hoạch khắc phục và chuẩn bị hồ sơ trước khi làm việc với đơn vị kiểm toán độc lập.
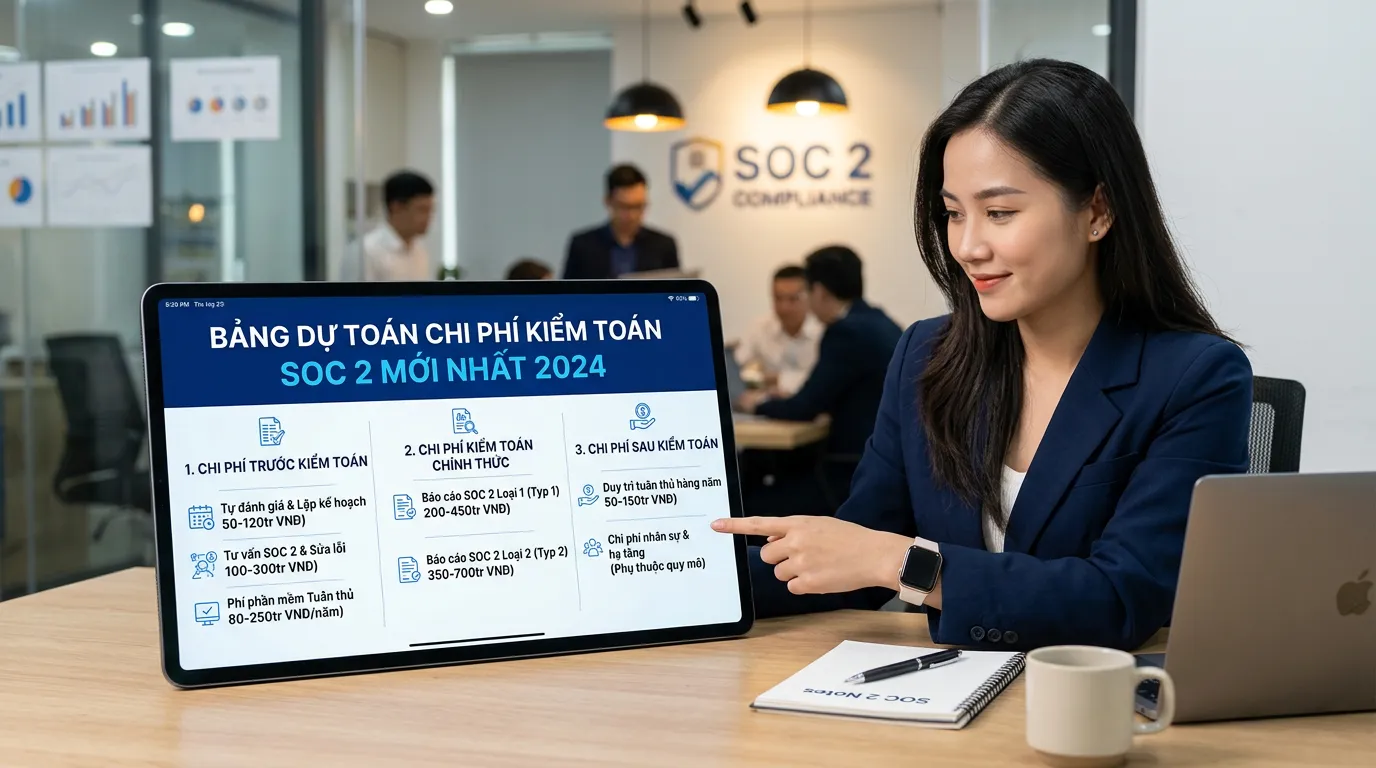
7. Thời Gian Và Chi Phí Triển Khai SOC 2 Phụ Thuộc Vào Những Yếu Tố Nào?
Thời gian và chi phí triển khai SOC 2 phụ thuộc vào quy mô doanh nghiệp, phạm vi kiểm toán, mức độ hoàn thiện kiểm soát và loại báo cáo cần thực hiện. Doanh nghiệp đã có quy trình bảo mật ổn định thường thuận lợi hơn trong giai đoạn chuẩn bị, trong khi những tổ chức chưa có hệ thống kiểm soát rõ ràng có thể cần thêm thời gian để khắc phục.
Những yếu tố ảnh hưởng đến thời gian
- Mức độ sẵn sàng của hệ thống hiện tại.
- Số lượng hệ thống và quy trình trong phạm vi.
- Loại báo cáo Type I hoặc Type II.
- Thời kỳ kiểm toán được lựa chọn.
- Khả năng phối hợp của các bộ phận nội bộ.
- Khối lượng vấn đề cần khắc phục.
Đối với Type II, thời kỳ kiểm toán thường được xác định theo yêu cầu khách hàng và kế hoạch kiểm toán. Khoảng 6–12 tháng là một lựa chọn phổ biến, nhưng không phải thời hạn bắt buộc cho mọi trường hợp.
Những yếu tố ảnh hưởng đến chi phí
Chi phí có thể bao gồm:
- Chi phí đánh giá hiện trạng và tư vấn chuẩn bị.
- Chi phí xây dựng hoặc cải thiện kiểm soát.
- Chi phí nhân sự và vận hành nội bộ.
- Chi phí công cụ hỗ trợ quản lý tuân thủ, nếu cần.
- Phí kiểm toán của đơn vị CPA độc lập.
Doanh nghiệp nên lập ngân sách dựa trên phạm vi thực tế thay vì chỉ so sánh một mức giá cố định.
Tham khảo: Bảng chi phí kiểm toán SOC 2.
8. Những Sai Lầm Doanh Nghiệp SaaS Và Outsourcing Cần Tránh Khi Triển Khai SOC 2
Việc triển khai SOC 2 có thể kéo dài hoặc phát sinh chi phí nếu doanh nghiệp xác định phạm vi không phù hợp, xây dựng chính sách nhưng không vận hành hoặc thiếu bằng chứng kiểm soát. Nhận diện sớm những vấn đề này giúp doanh nghiệp chuẩn bị tốt hơn và giảm rủi ro phát sinh trong quá trình kiểm toán độc lập.
Chỉ tập trung hoàn thiện tài liệu
Chính sách bảo mật là cần thiết, nhưng tài liệu không thể thay thế bằng chứng vận hành thực tế.
Đặc biệt với SOC 2 Type II, kiểm toán viên cần đánh giá việc các kiểm soát đã được thực hiện trong thời kỳ kiểm toán.
Xác định phạm vi quá rộng
Đưa quá nhiều hệ thống hoặc dịch vụ không cần thiết vào phạm vi có thể làm tăng khối lượng chuẩn bị.
Doanh nghiệp nên bắt đầu từ những dịch vụ có liên quan trực tiếp đến yêu cầu của khách hàng và xác định phạm vi phù hợp cùng các bên liên quan.
Không phân công trách nhiệm rõ ràng
SOC 2 không phải công việc riêng của bộ phận IT.
Tùy phạm vi, các bộ phận nhân sự, pháp chế, vận hành, phát triển phần mềm và quản lý dự án đều có thể tham gia thực hiện kiểm soát.
Chờ đến sát kỳ kiểm toán mới thu thập bằng chứng
Việc thiếu nhật ký, hồ sơ phê duyệt hoặc tài liệu rà soát định kỳ có thể khiến doanh nghiệp gặp khó khăn khi chứng minh hiệu quả vận hành.
Vì vậy, doanh nghiệp nên tích hợp hoạt động lưu trữ bằng chứng vào quy trình làm việc thường ngày.
9. Câu Hỏi Thường Gặp Về SOC 2 Cho SaaS Và Outsourcing
Doanh nghiệp SaaS nhỏ có bắt buộc phải có SOC 2 không?
Không. SOC 2 không phải yêu cầu pháp lý chung áp dụng cho mọi doanh nghiệp SaaS. Tuy nhiên, khách hàng hoặc đối tác có thể yêu cầu báo cáo SOC 2 như một điều kiện trong quá trình thẩm định nhà cung cấp hoặc ký kết hợp đồng.
Công ty Outsourcing chỉ phát triển phần mềm có cần SOC 2 không?
Điều này phụ thuộc vào dịch vụ cung cấp và yêu cầu của khách hàng. Nếu công ty được cấp quyền truy cập vào mã nguồn, dữ liệu hoặc hệ thống nhạy cảm, khách hàng có thể yêu cầu bằng chứng về các kiểm soát bảo mật, trong đó có SOC 2.
SOC 2 Type I và Type II khác nhau như thế nào?
Type I đánh giá thiết kế kiểm soát tại một thời điểm xác định. Type II đánh giá cả thiết kế và hiệu quả vận hành của các kiểm soát trong một khoảng thời gian. Doanh nghiệp có thể triển khai trực tiếp Type II nếu đáp ứng điều kiện chuẩn bị phù hợp.
SOC 2 có thay thế ISO 27001 không?
Không hoàn toàn. ISO 27001 là tiêu chuẩn dành cho hệ thống quản lý an toàn thông tin và có cơ chế chứng nhận. SOC 2 là báo cáo kiểm toán độc lập về các kiểm soát của tổ chức dịch vụ. Hai hình thức có thể hỗ trợ nhau nhưng không tự động thay thế cho nhau.
Doanh nghiệp cần chuẩn bị những gì trước khi tư vấn SOC 2?
Doanh nghiệp nên chuẩn bị thông tin về dịch vụ cung cấp, hệ thống công nghệ, sơ đồ tổ chức, chính sách bảo mật hiện có và các yêu cầu từ khách hàng. Những thông tin này giúp xác định phạm vi và đánh giá mức độ sẵn sàng ban đầu.
Làm thế nào để lựa chọn đơn vị tư vấn SOC 2 phù hợp?
Doanh nghiệp nên xem xét kinh nghiệm triển khai trong ngành công nghệ, phương pháp đánh giá khoảng cách, khả năng hỗ trợ chuẩn bị bằng chứng và cách phối hợp với đơn vị kiểm toán độc lập.
Có thể tham khảo thêm bài viết Những đơn vị tư vấn SOC 2 tại Việt Nam.
10. Cyber Services – Giải Pháp Tư Vấn SOC 2 Cho Doanh Nghiệp SaaS Và Outsourcing
Đối với doanh nghiệp SaaS và Outsourcing, SOC 2 không chỉ là một yêu cầu trong quá trình đánh giá nhà cung cấp mà còn là cơ hội rà soát và chuẩn hóa các kiểm soát an toàn thông tin.
Tuy nhiên, mỗi mô hình kinh doanh có đặc điểm hệ thống, phạm vi dữ liệu và yêu cầu khách hàng khác nhau. Việc lựa chọn lộ trình triển khai cần dựa trên hiện trạng thực tế thay vì áp dụng một phương án giống nhau cho mọi doanh nghiệp.
Cyber Services đồng hành cùng doanh nghiệp trong quá trình tìm hiểu yêu cầu SOC 2, đánh giá mức độ sẵn sàng và xây dựng lộ trình chuẩn bị phù hợp với phạm vi dịch vụ.
Doanh nghiệp của bạn đang gặp một trong những tình huống sau?
- Khách hàng quốc tế yêu cầu báo cáo SOC 2 trước khi ký hợp đồng.
- Doanh nghiệp SaaS muốn chuẩn bị cho quá trình Security Review.
- Công ty Outsourcing cần chứng minh năng lực kiểm soát bảo mật.
- Doanh nghiệp chưa xác định được phạm vi hoặc loại báo cáo SOC 2 phù hợp.
- Đội ngũ nội bộ chưa có kinh nghiệm chuẩn bị bằng chứng kiểm toán.
Nếu đang gặp những vấn đề trên, doanh nghiệp có thể bắt đầu bằng việc đánh giá hiện trạng và xác định các hạng mục cần ưu tiên.
Sẵn Sàng Đưa Sản Phẩm SaaS & Outsourcing Vươn Tầm Thế Giới?
Đừng để rào cản bảo mật làm chậm chân doanh nghiệp bạn trên đường đua toàn cầu. Hãy kết nối ngay với đội ngũ chuyên gia hàng đầu của chúng tôi để nhận tư vấn lộ trình và báo cáo SOC 2 tối ưu nhất.

Mr.Minh Long
Giám đốc Tuân thủ tại Cyber Services. Chuyên gia tư vấn chiến lược về quản trị an toàn dữ liệu và tuân thủ các tiêu chuẩn bảo mật quốc tế (PCI, SOC 2, ISO, GDPR, CMMI). Đảm bảo mọi hệ thống công nghệ và quy trình vận hành của tổ chức đáp ứng đầy đủ các yêu cầu khắt khe của pháp luật và đối tác toàn cầu.